Ciberseguridad en la era digital: principales amenazas y cómo protegerse
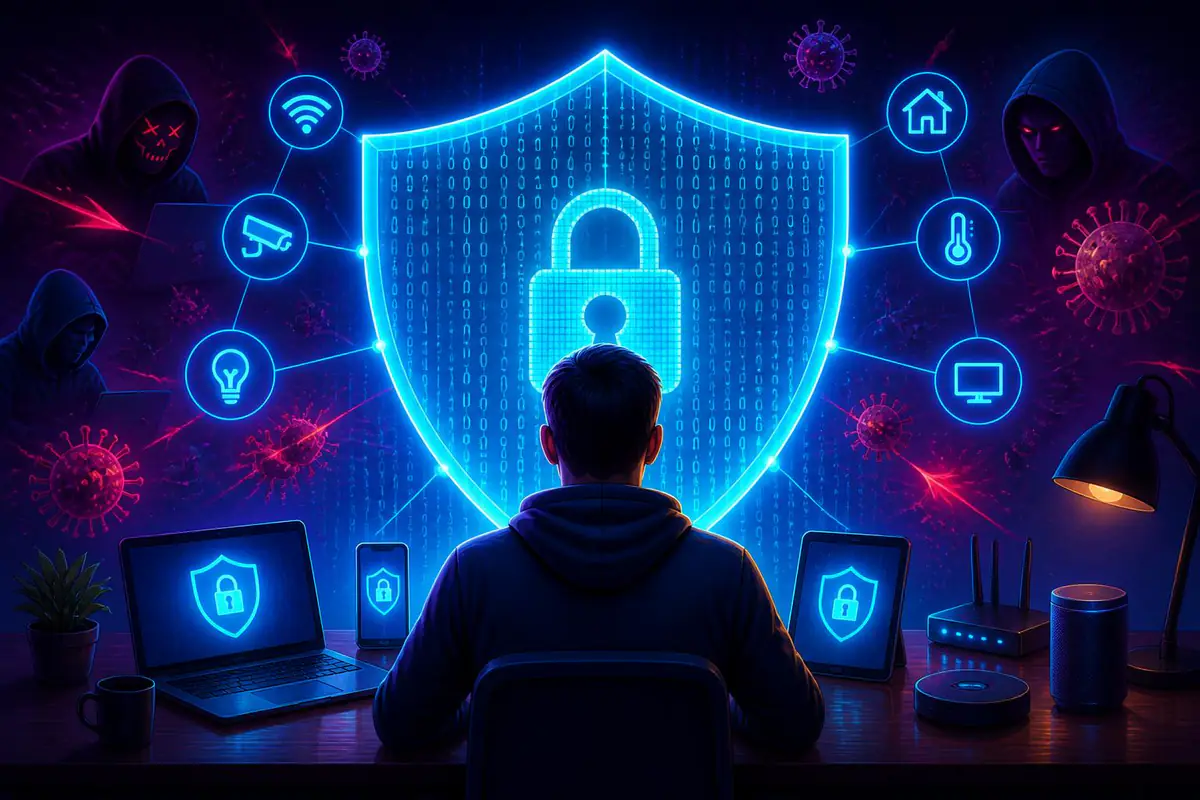
Vivimos conectados: teléfono, computadora, televisión, reloj inteligente, hasta la casa. Cada clic, compra o mensaje deja un rastro. En este entorno, la ciberseguridad se ha vuelto esencial para proteger nuestra información, nuestro dinero y hasta nuestra reputación.
No se trata solo de grandes empresas o gobiernos. Cualquier persona puede ser víctima de un ataque: un fraude por mensaje, una cuenta robada o un archivo cifrado por un virus. Comprender las amenazas y saber cómo actuar es hoy una habilidad básica de la vida digital.
Por qué somos vulnerables en la era digital
La digitalización facilita muchas cosas, pero también multiplica la superficie de ataque. Tenemos más dispositivos, más aplicaciones, más cuentas y, en muchos casos, reutilizamos la misma contraseña o dejamos la sesión abierta en cualquier lugar.
A esto se suma que compartimos mucha información en redes sociales: fotos, gustos, lugares que visitamos, datos personales. Todo ello puede ser utilizado por ciberdelincuentes para crear engaños más creíbles, responder preguntas de seguridad o incluso suplantar nuestra identidad.
Además, los ataques se han profesionalizado. Ya no son únicamente aficionados probando suerte, sino grupos organizados que venden datos robados, desarrollan herramientas maliciosas y ofrecen incluso "servicios" de ciberdelito a otros delincuentes.
Principales amenazas de ciberseguridad para usuarios
Conocer las amenazas más frecuentes permite identificarlas antes de que sea tarde. No se trata de tener miedo, sino de adoptar una actitud crítica y preventiva frente a todo lo que recibimos o descargamos.
A continuación, se describen las más comunes que afectan a personas y pequeñas organizaciones.
Phishing y fraudes en línea
El phishing es uno de los ataques más extendidos. Consiste en engañar al usuario para que entregue voluntariamente sus datos, como contraseñas, códigos SMS o información bancaria. Suele presentarse como correos, mensajes de texto o chats que imitan a bancos, servicios de entrega, plataformas de pago o redes sociales.
Estos mensajes suelen generar urgencia: "tu cuenta será bloqueada", "detectamos un acceso extraño" o "tienes un paquete pendiente de entrega". El objetivo es que hagas clic en un enlace falso y escribas tus datos en una página que parece legítima, pero pertenece al atacante.
Variantes más avanzadas incluyen el "smishing" (mensajes SMS) o el "vishing" (llamadas telefónicas donde un falso operador pide códigos o contraseñas). En todos los casos, el punto débil es la confianza del usuario.
Malware, ransomware y aplicaciones maliciosas
El malware es cualquier software diseñado para causar daño. Puede robar información, espiar lo que escribes, mostrar publicidad no deseada o cifrar tus archivos para pedir un rescate. Entre ellos, el ransomware se ha convertido en uno de los más temidos.
El ransomware cifra documentos, fotos y otros archivos y exige un pago, generalmente en criptomonedas, a cambio de la clave para recuperarlos. Muchas víctimas nunca recuperan sus datos, aunque paguen. Por eso, la prevención y las copias de seguridad son cruciales.
El malware puede llegar por archivos adjuntos, programas pirata, páginas poco confiables o incluso aplicaciones aparentemente legítimas en tiendas no oficiales. A veces se disfraza de juego, herramienta gratuita o actualización.
Robo de identidad y cuentas comprometidas
Cuando un atacante obtiene acceso a tu correo, tus redes sociales o tus servicios en línea, puede hacerse pasar por ti. Esto se conoce como robo de identidad digital. Puede enviar mensajes a tus contactos, pedir dinero, difundir contenido ofensivo o acceder a otros servicios vinculados a tu correo principal.
Con datos personales combinados (nombre, dirección, documento, fecha de nacimiento), también es posible abrir cuentas falsas o realizar trámites en tu nombre. Restablecer el control puede ser lento y desgastante.
Las cuentas se comprometen con frecuencia por contraseñas débiles, reutilizadas o filtradas en brechas de datos de otras plataformas. También por aceptar solicitudes sospechosas o permitir aplicaciones de terceros con demasiados permisos.
Wi‑Fi públicas e inseguridad en conexiones
Las redes Wi‑Fi abiertas en cafés, aeropuertos o plazas son cómodas, pero pueden ser peligrosas. Un atacante conectado a la misma red puede intentar interceptar tráfico, crear una red falsa con un nombre similar o explotar fallos de configuración en los dispositivos.
Aunque muchas comunicaciones ya viajan cifradas, sigue habiendo riesgos, sobre todo si accedes a servicios sensibles como banca, correo de trabajo o paneles de administración desde una red insegura.
Buenas prácticas: cómo protegerse en el día a día
La buena noticia es que hay medidas simples que reducen drásticamente las probabilidades de sufrir un incidente grave. No requieren ser especialista, solo constancia y criterio.
La siguiente tabla resume algunas prácticas clave y su impacto en la protección básica.
| Medida de seguridad | Beneficio principal |
|---|---|
| Contraseñas sólidas y únicas | Dificulta el acceso no autorizado a cuentas |
| Autenticación en dos pasos (2FA) | Añade una capa extra aunque la contraseña se filtre |
| Actualizaciones frecuentes de sistemas | Cierra vulnerabilidades conocidas de software |
| Copias de seguridad periódicas | Permite recuperar archivos tras un ataque |
| Precaución con correos y enlaces | Reduce el riesgo de phishing y malware |
Gestión inteligente de contraseñas
Una de las defensas más efectivas es usar contraseñas largas y únicas para cada cuenta importante. Idealmente, deben contener letras mayúsculas, minúsculas, números y símbolos, pero lo más determinante es su longitud y que no se repitan.
Recordarlas todas es imposible, por eso resulta útil usar un gestor de contraseñas. Estas herramientas guardan y cifran tus claves, generando combinaciones seguras y evitando que tengas que memorizarlas. Solo deberás recordar una contraseña maestra robusta y, si es posible, activarle también autenticación en dos pasos.
Autenticación en dos pasos y verificación de identidad
La autenticación en dos pasos (2FA) añade algo que solo tú tienes o solo tú eres, además de algo que sabes. Por ejemplo, además de tu contraseña, se requiere un código enviado a tu móvil, una aplicación de autenticación o un dispositivo físico.
Actívala especialmente en correo electrónico principal, banca en línea, redes sociales y servicios donde guardes información delicada. Incluso si un atacante obtiene tu contraseña, se encontrará con una barrera adicional muy difícil de superar.
Hábitos seguros al navegar y leer mensajes
La mayoría de los ataques explotan el factor humano. Por ello, cultivar hábitos de atención es una herramienta poderosa de defensa.
Algunas recomendaciones prácticas:
- Desconfía de mensajes que generen urgencia o miedo y te pidan datos personales o bancarios.
- Revisa cuidadosamente la dirección de correo del remitente y la URL de las páginas donde introduces credenciales.
- No descargues archivos ni instales programas desde sitios desconocidos o enlaces que te llegan por mensajería.
Ante la duda, no hagas clic. Ingresa por tu cuenta a la web oficial de tu banco o servicio, escribiendo la dirección en el navegador, y verifica si realmente hay algún problema.
Protección de dispositivos: actualizaciones y copias de seguridad
Los sistemas operativos, navegadores y aplicaciones no son perfectos. Se descubren fallos de seguridad con frecuencia y los desarrolladores publican parches para corregirlos. Si no actualizas, dejas abiertas puertas conocidas que los atacantes aprovechan.
Activa las actualizaciones automáticas siempre que sea posible y evita usar versiones obsoletas de programas críticos, como el navegador o el antivirus. Mantener el software al día es una de las defensas más sencillas y efectivas.
Igual de importante es hacer copias de seguridad periódicas de tus archivos importantes. Puedes usar un disco externo, un servicio en la nube o ambos. Así, si sufres un ransomware, un robo o un fallo del equipo, podrás recuperar tus datos sin ceder al chantaje.
Conciencia, calma y respuesta ante incidentes
Ninguna medida ofrece protección total. Incluso usuarios cuidadosos pueden cometer errores. Lo decisivo es actuar con rapidez y mantener la calma cuando algo sale mal.
Si sospechas que has caído en un fraude o que tu cuenta fue comprometida, cambia contraseñas de inmediato, activa o revisa la autenticación en dos pasos y revisa los accesos recientes. Informa al servicio afectado y, cuando corresponda, presenta una denuncia formal para dejar constancia.
La ciberseguridad no es un destino, sino un proceso. Al desarrollar hábitos digitales responsables y conscientes, conviertes tu día a día en una línea de defensa constante. No se trata de vivir con miedo, sino de usar la tecnología con criterio, disfrutando de sus ventajas mientras minimizas los riesgos.